Už ES DI įstatymo pažeidimus gresia baudos, siekiančios iki 7% jūsų organizacijos metinės apyvartos. Tačiau bauda retai būna pirmoji pasekmė. Prieš tai organizacijos nesilaikančios reikalavimų susiduria su auditais, priverstiniu sistemų išjungimu ir reputacijos pažeidimu, nuo kurio sunku atsigauti.
Gera žinia yra ta, kad atitiktis reikalavimams nėra vienkartinis įsipareigojimas – tai struktūrizuotas procesas, kuris nėra toks sudėtingas, jei jam tinkamai pasiruošiama. Šiame straipsnyje išsamiai paaiškinama, kaip atrodo šis procesas, priklausomai nuo jūsų vaidmens ir naudojamų DI sistemų.
Koks yra jūsų rizikos lygis?
Atitikties reikalavimai ES DI įstatymui nėra vienodi visiems. Tai, ką turite daryti, priklauso nuo dviejų dalykų: jūsų DI sistemų rizikos lygio ir jūsų vaidmens tiekimo grandinėje.
Jūsų vaidmuo
Jei kuriate DI sistemas ir pateikiate jas į rinką, esate teikėjas. Jei savo veikloje naudojate kito asmens sukurtas DI sistemas, esate diegėjas. Jei parduodate ar platinate trečiųjų šalių sukurtas DI sistemas, esate platintojas. Šios veiklos sritys nebūtinai yra griežtai atskirtos – daugelis organizacijų yra ir teikėjai, ir diegėjai.
Įvertinti savo vaidmenį svarbu, kadangi teikėjams keliami didesni reikalavimai nei diegėjams. Jei sukūrėte sistemą, esate atsakingi už jos projektavimą, dokumentaciją ir atitiktį. Jei ją diegiate, esate atsakingi už tai, kaip ji naudojama ir ar užtikrinama tinkama priežiūra.
Jūsų rizikos lygis
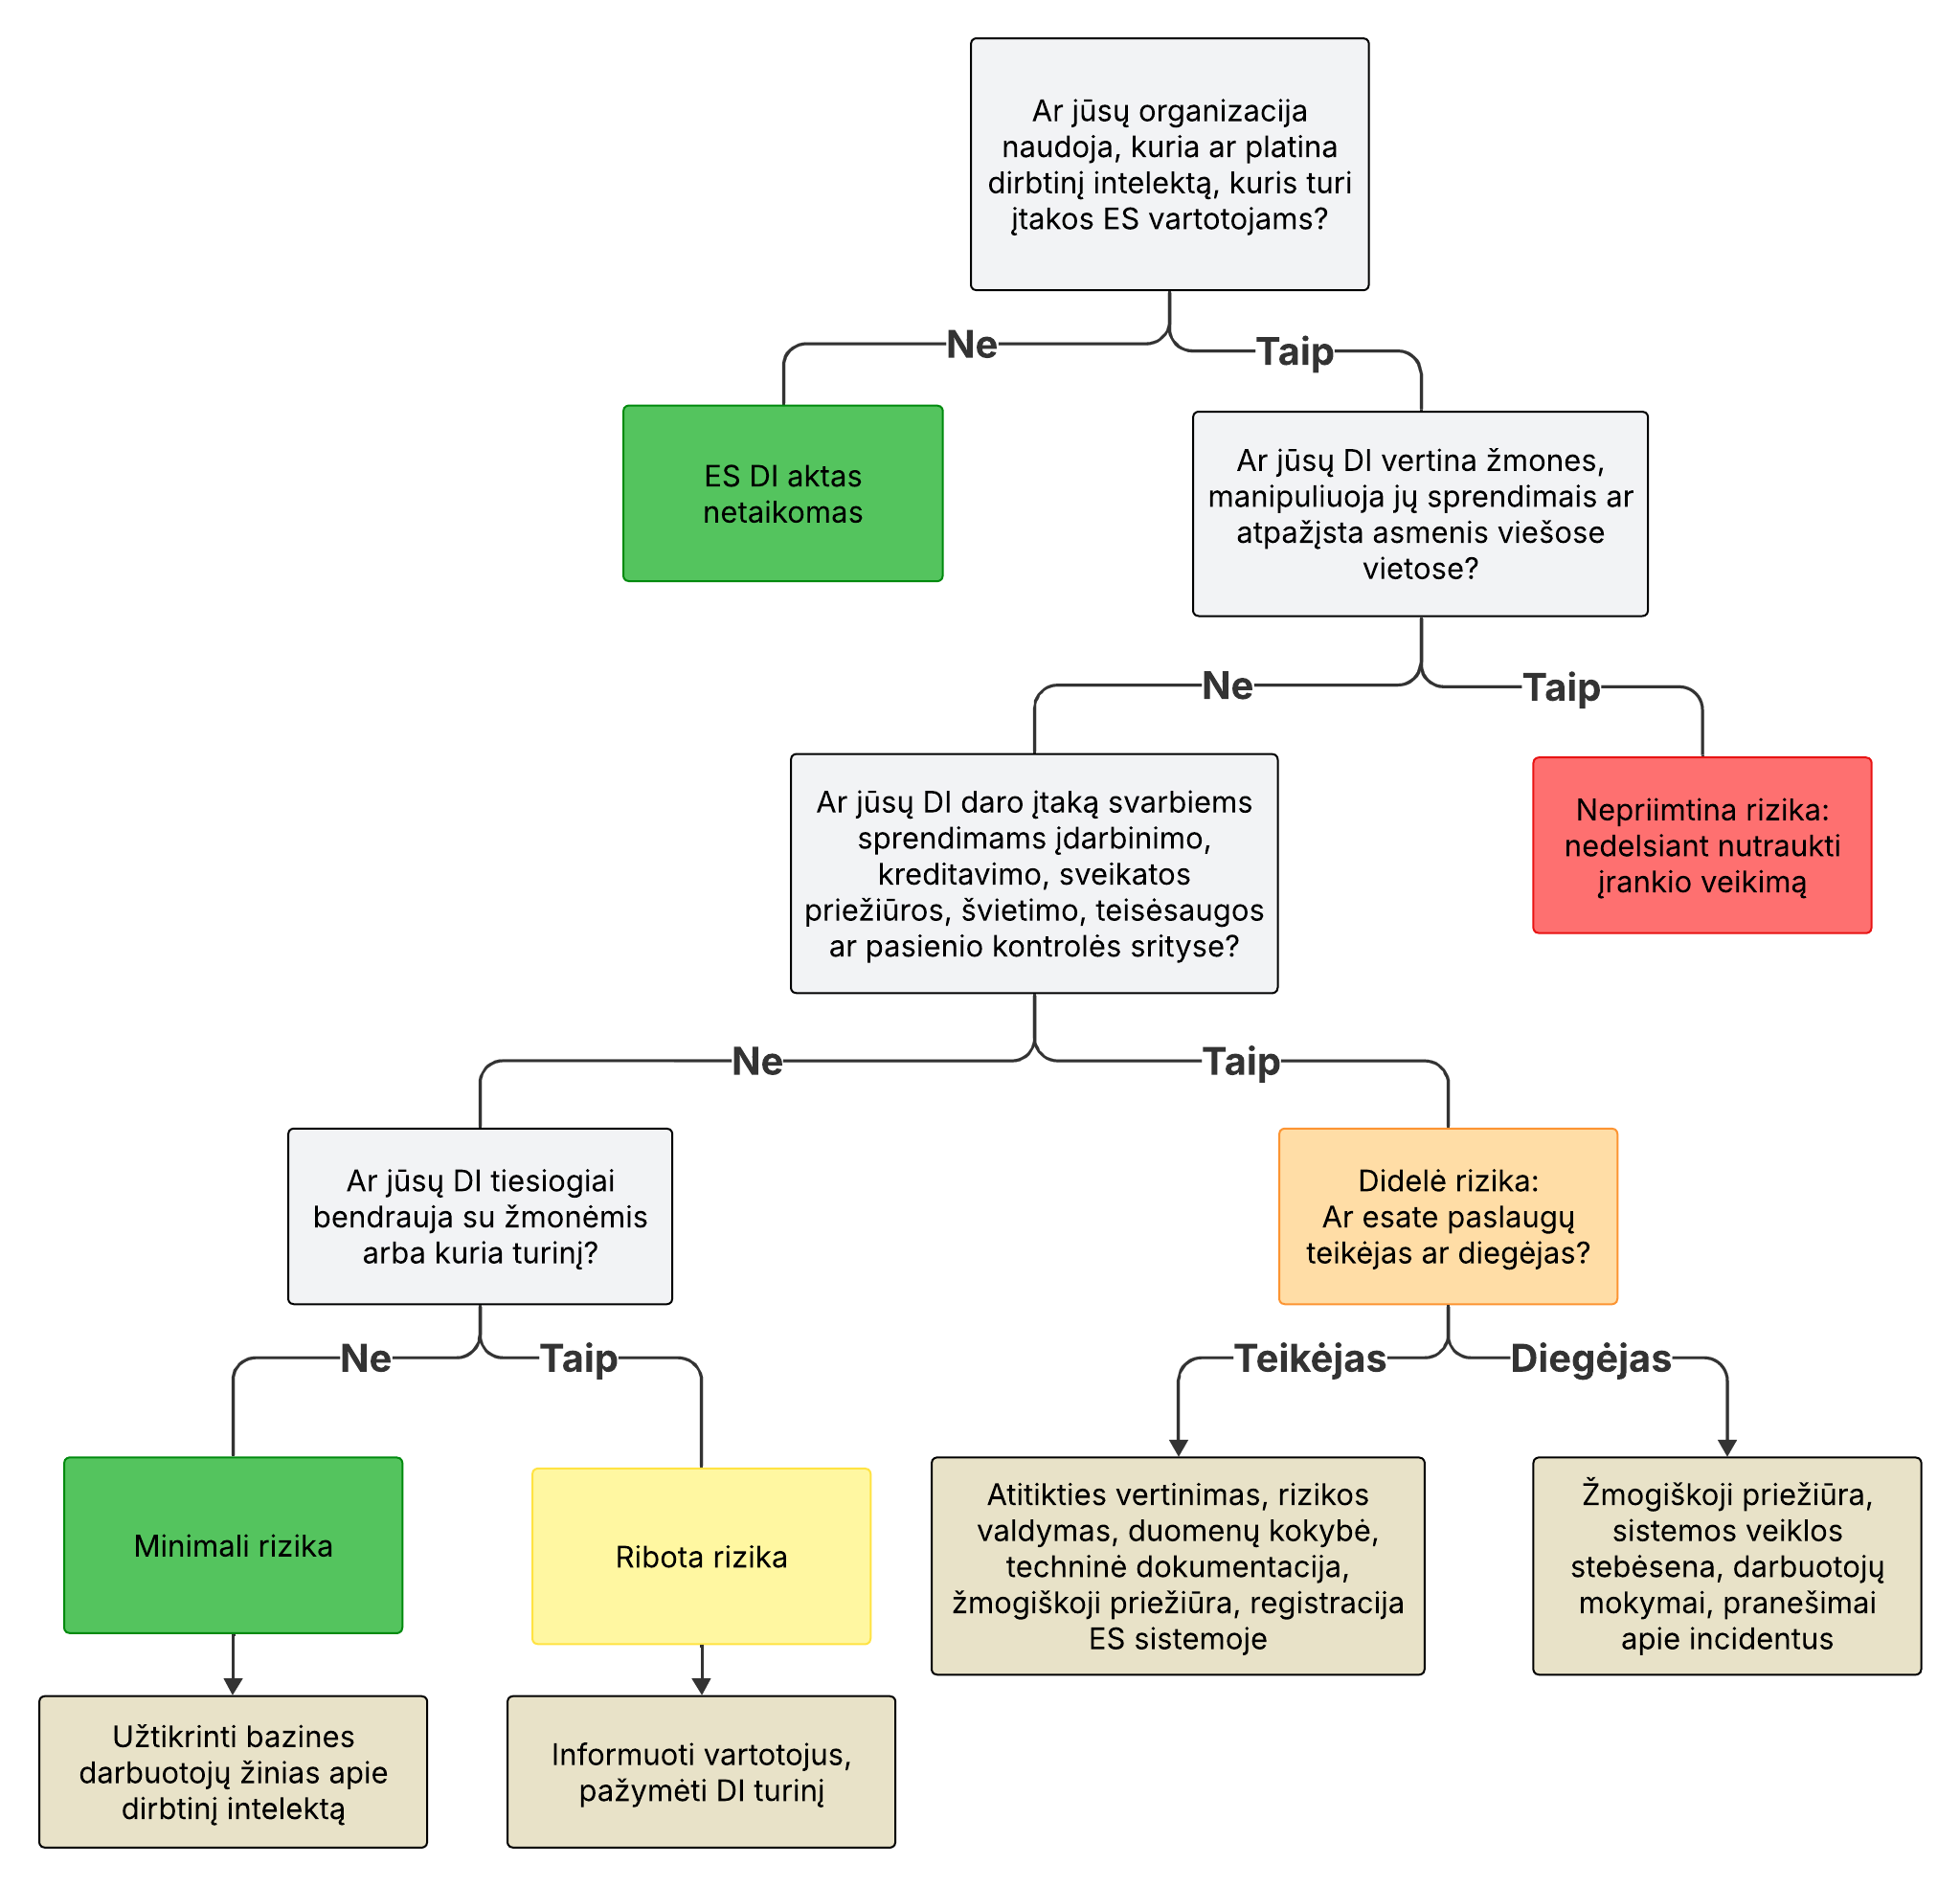
Ar jūsų dirbtinis intelektas atlieka kurią nors iš šių funkcijų:
- Vertina ar klasifikuoja žmones pagal elgesį ar socialines charakteristikas?
- Manipuliuoja žmonių sprendimais jiems to nežinant?
- Identifikuoja asmenis viešose vietose realiuoju laiku?
Jei taip → pagal DI aktą tokios sistemos yra visiškai uždraustos ir turi būti nutrauktos.
Ar jūsų DI daro įtaką svarbiems sprendimams dėl žmonių įdarbinimo, kreditų, sveikatos priežiūros, švietimo, teisėsaugos ar pasienio kontrolės srityse?
Jei taip → jūs naudojate didelės rizikos sistemą.
Ar jūsų DI generuoja turinį ar yra naudojamas tiesioginei komunikacijai su žmonėmis?
Jei taip → jūs esate ribotos rizikos lygyje.
Jei nė vienas iš minėtų teiginių netaikomas → jūs esate minimalios rizikos lygyje.
Jūsų atitikties sąrašas
Nustačius savo rizikos lygį ir vaidmenį, paaiškėja jums keliami reikalavimai. Toliau pateikiama, ko reikalaujama kiekviename lygyje.
Jei esate nepriimtinos rizikos lygyje
Nedelsiant nutraukite sistemos naudojimą. Tokios praktikos yra draudžiamos ir jų modifikavimas nėra pakankamas atitikties reikalavimų užtikrinimui.
Jei priklausote didelės rizikos kategorijai
Kaip teikėjas:
- Prieš diegimą atlikite atitikties vertinimą
- Įdiekite rizikos valdymo sistemą
- Užtikrinkite duomenų kokybę ir valdymą
- Paruoškite ir tvarkykite techninę dokumentaciją
- Įdiekite žmogaus priežiūros mechanizmus
- Užregistruokite savo sistemą ES duomenų bazėje
Kaip diegėjas:
- Įdiekite žmogaus priežiūros mechanizmus
- Stebėkite sistemos veikimą ir registruokite jos veiklą
- Užtikrinkite, kad darbuotojai būtų apmokyti ir išmanytų dirbtinio intelekto principus
- Praneškite apie rimtus incidentus valdžios institucijoms
Jei priklausote ribotos rizikos kategorijai
- Informuokite vartotojus, kad jie sąveikauja su DI
- DI sukurtą turinį atitinkamai pažymėkite
Jei priklausote minimalios rizikos kategorijai
- Užtikrinkite, kad su sistema dirbantys darbuotojai turėtų bazinių žinių apie DI
Išsamų paaiškinimą, kaip laikytis kiekvieno reikalavimo, rasite mūsų ES DI akto atitikties vadove.
Kaip tai atrodo praktikoje
Norėdami pamatyti, kaip tai atrodo praktikoje, paimkime pavyzdį – ES įsikūrusią HR technologijų įmonę. Ji kuria DI įrankius įdarbinimui, savo veikloje naudoja trečiųjų šalių DI ir kasdien pasikliauja DI, siekiant didinti produktyvumą vykdant vidinius procesus.
Koks yra jų rizikos lygis?
Jie sukūrė CV atrankos įrankį, kuris automatiškai vertina ir atrenka kandidatus. Tai turi įtakos tam, ar asmuo toliau dalyvaus įdarbinimo procese → jie yra didelės rizikos DI sistemos teikėjai.
Jie naudoja trečiųjų šalių DI pokalbių robotą, naudojamą įdarbinimo proceso metu. Pokalbių robotas tiesiogiai bendrauja su žmonėmis, bet nepriima sprendimų dėl jų → jie yra ribotos rizikos DI sistemos diegėjai.
Jie naudoja DI pagrįstą gramatinių klaidų taisymo įrankį. Jis padeda rašyti, bet nedaro įtakos sprendimams dėl žmonių → jie yra minimalios rizikos DI sistemos diegėjai.
Jų atitikties reikalavimų sąrašas
Kaip didelės rizikos sistemos teikėja, įmonė privalo atlikti atitikties vertinimą prieš diegdama CV atrankos įrankį, sukurti rizikos valdymo sistemą, užtikrinti, kad mokymo duomenys būtų reprezentatyvūs ir nešališki, parengti ir tvarkyti techninę dokumentaciją, užtikrinti žmogiškąją priežiūrą, kad nė vienas kandidatas nebūtų atmestas vien tik įrankio sprendimu, bei įregistruoti sistemą ES duomenų bazėje.
Kaip ribotos rizikos sistemos diegėja, įmonė privalo informuoti kandidatus, kad jie bendrauja su DI pokalbių robotu.
Kaip minimalios rizikos sistemos diegėja, įmonė privalo užtikrinti, kad gramatikos klaidų taisymo įrankį naudojantys darbuotojai turėtų bazinių žinių apie DI.
Įvertinusi savo rizikos lygį, įmonė turi aiškų planą, ką reikia padaryti, kad būtų užtikrintas reikalavimus atitinkantis DI naudojimas. Patvirtinus ES DI aktą, įmonės turi atitikti dar daugiau reikalavimų. Organizacijos, kurios anksti įvertins savo padėtį, turės pranašumą. Pirmasis žingsnis – žinoti, kaip DI aktas paveiks jus.